Güvenlik
Chargeless, adımları tek tek bir kişinin onayına sunmadan para hareketi yapar. Bu sayfada bunu güvenli kılan kontroller anlatılıyor: acil durdurma, kimliğinizi doğrulama, Denetim Kaydı, API anahtarları ve Chargeless'ın sakladığı veriler.
Acil Durdurma
Ayarlar → Genel → Acil durdurma.
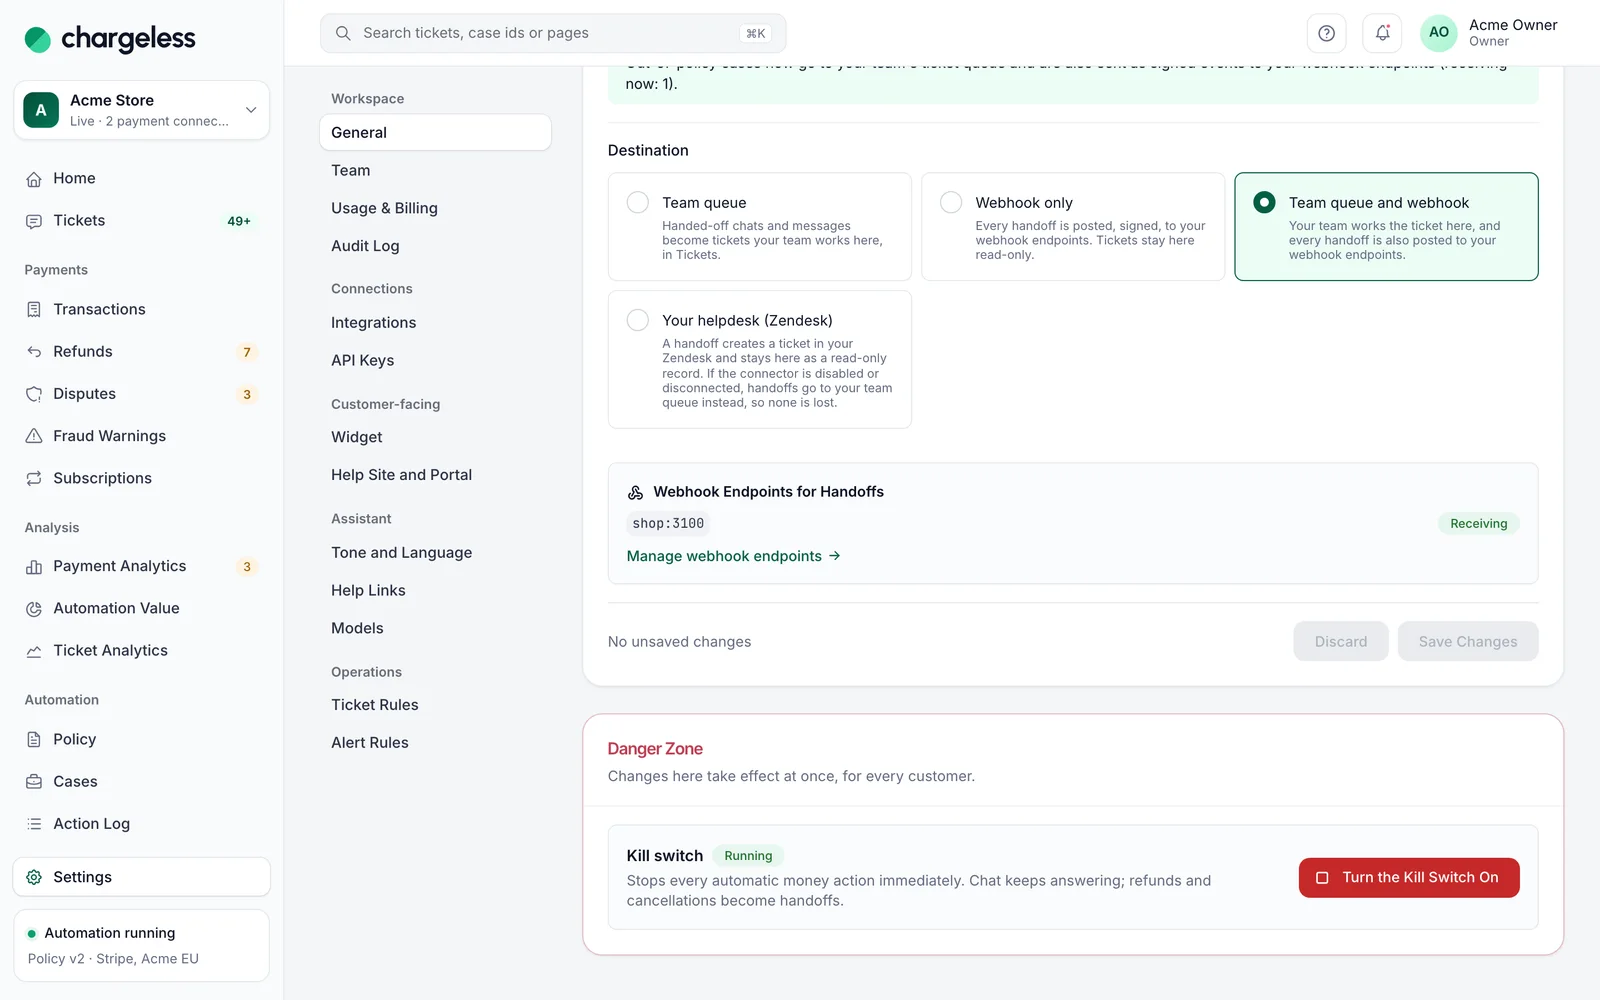
- Acil Durdurmayı Aç, tüm otomatik para işlemlerini anında durdurur. Sohbet yanıt vermeye devam eder; ancak iade ve iptal talepleri ekibinize devredilir, itirazlar da ekibinize gider. Acil durdurma açıkken ekibiniz de panelden iade ya da iptal yapamaz; politikanın ötesine geçerek bile.
- Analist dışındaki herkes acil durdurmayı parola ya da kod girmeden, anında açabilir. Çalışma alanınız askıya alınmış olsa bile açabilirsiniz.
- Acil Durdurmayı Kapat otomasyonu yeniden başlatır. Bunu yalnızca sahipler ve yöneticiler, kimliklerini doğrulayarak yapabilir.
Chargeless'ın devreye aldığı iki durdurma daha olabilir: yalnızca çalışma alanınıza özel bir duraklatma ("Chargeless tarafından durduruldu") ve platform genelinde bir duraklatma. İkisi de sizin acil durdurmanız gibi çalışır ve kendi anahtarınızla kaldırılamaz; bu durumda Chargeless desteğiyle iletişime geçin.
Ters giden bir şey fark ettiğinizde (beklenmedik bir iade dalgası, sızan bir anahtar, yanlışlıkla yayımladığınız bir politika) önce acil durdurmayı açın, ardından inceleyin.
Her Zaman Geçerli Olan Güvenlik Limitleri
Politikanız ne olursa olsun, her otomatik iade şu sınırlara göre kontrol edilir:
- ödemenin iade edilebilir kalanı,
- müşteri başına iade limiti,
- çalışma alanınızın saatlik iade tutarı (para birimine göre) ve günlük iade sayısı,
- iadeler olağan saatlik oranınızın çok üzerine çıktığında bunları ekibinize devreden devre kesici.
Bu limitleri politikada ayarlayabilir ama kaldıramazsınız; politika dışı onayla bile kimse bunları aşamaz. Bkz. Güvenlik limitleri.
Kimliğinizi Doğrulama (Step-up)
Hassas işlemlerde Kimliğinizi doğrulayın penceresi açılır. Yaptığınız doğrulama 5 dakika geçerli kalır.
- İki adımlı doğrulama açıksa doğrulama uygulamasındaki kodla ya da bir kurtarma koduyla doğrularsınız. Parolanız kabul edilmez.
- İki adımlı doğrulama kapalıysa çoğu işlem için parolanız (ya da Google) yeterlidir. Ancak doğrulama uygulaması kodu gerektiren işlemleri bu durumda hiç yapamazsınız.
| Herhangi bir doğrulama gerektirenler | Doğrulama uygulaması kodu gerektirenler |
|---|---|
| Canlıya geçmek; acil durdurmayı kapatmak; devirlerin nereye gideceğini ya da widget'ın izin verilen sayfalarını değiştirmek; API anahtarı oluşturmak ya da devre dışı bırakmak; davet etmek, rolleri değiştirmek, üyeleri çıkarmak; CSV dışa aktarmaları; uyumluluk raporunu beyan etmek; bir ödeme bağlantısını etkinleştirmek; Google'ı bağlamak ya da bağlantısını kaldırmak | Stripe anahtarlarını ya da diğer gizli anahtarları kaydetmek; kendi ödeme sisteminizin ayarları ve imzalama anahtarları; herhangi bir imzalama anahtarını (widget, webhook, geri çağrı, yardım masası bağlayıcısı) yenilemek ya da kullanımdan kaldırmak; webhook uç noktaları oluşturmak ya da anahtarlarını yenilemek ve bir uç noktanın URL'sini değiştirmek, ona olay eklemek ya da onu yeniden etkinleştirmek; yardım masası bağlayıcıları ve Zendesk'i bağlamak; bir ödeme bağlantısını devre dışı bırakmak ya da etkinleştirmek; politikanın ötesinde iadeler ve iptaller; yeni kurtarma kodları; iki adımlı doğrulamayı kapatmak |
Politika yayımlamak ve günlük talep işleri için doğrulama istenmez.
Hesabınız
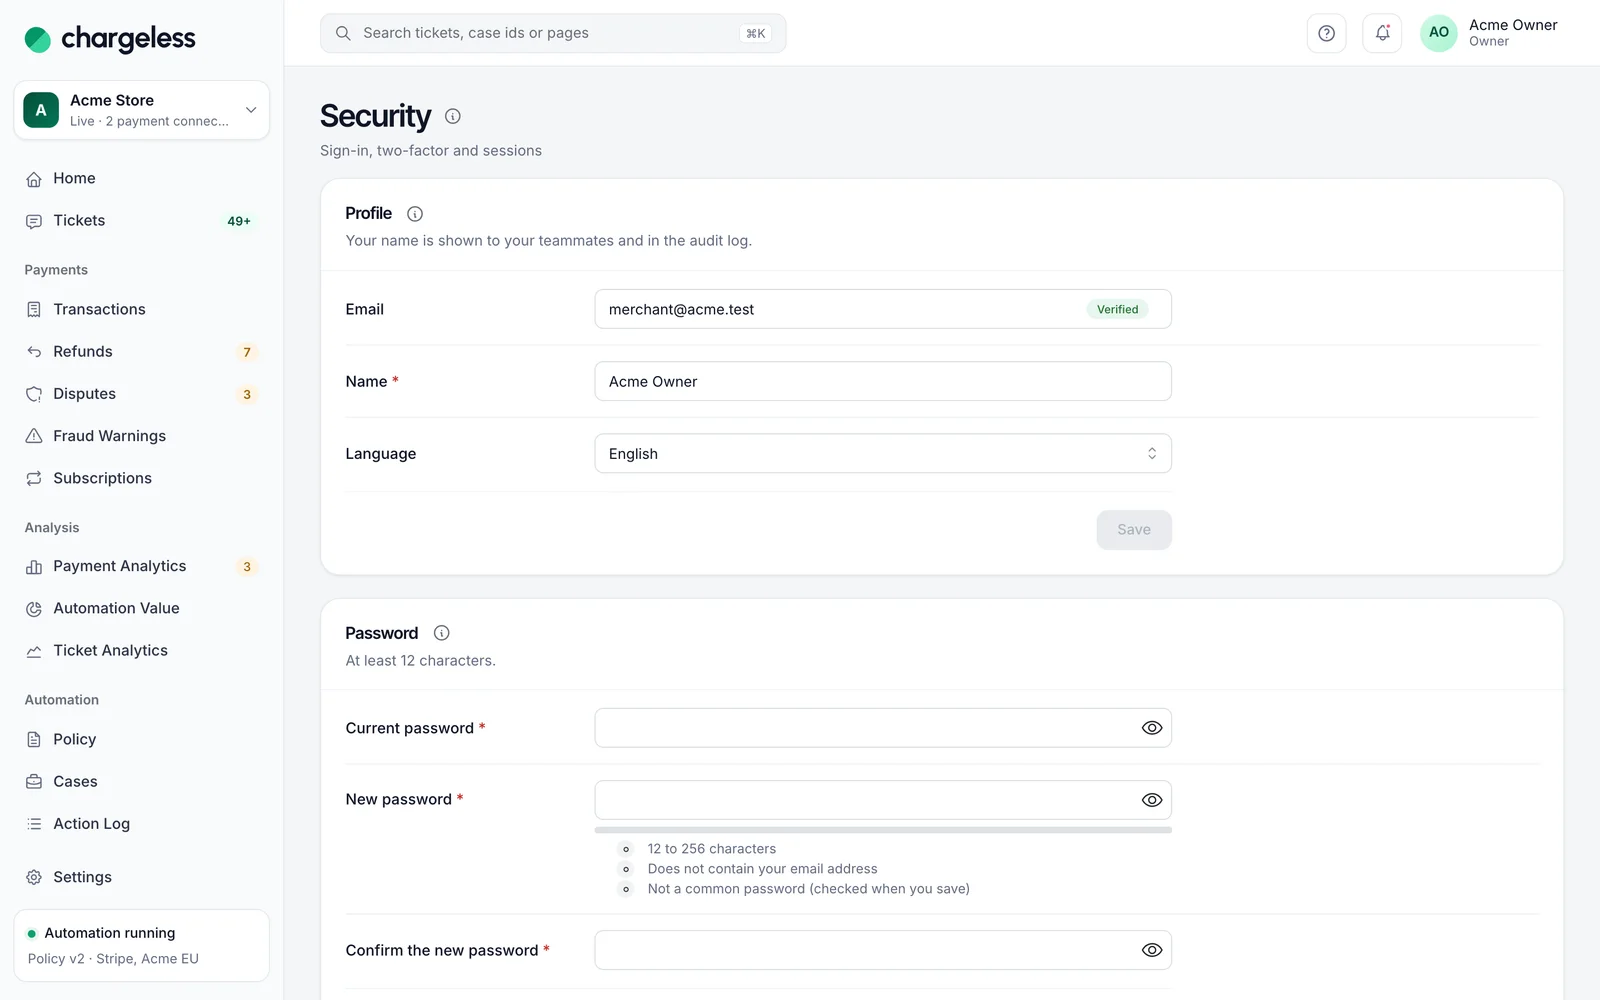
Güvenlik sayfasında (Hesap altında) profiliniz ve diliniz, parolanız, iki adımlı doğrulama, Google ile giriş ve Oturum Açık Olan Yerler (buradan istediğiniz oturumu kapatabilirsiniz) bulunur.
- Oturumlar 12 saat kullanılmazsa, her durumda da en geç 7 gün sonra sona erer.
- Hesabınızda 15 dakika içinde 10 başarısız giriş denemesi (ya da tek bir ağdan 30 deneme) olursa giriş 15 dakika süreyle durdurulur.
- Parola sıfırlama bağlantısı 30 dakika geçerlidir; yeni parola belirlediğinizde tüm oturumlarınız kapanır.
- Bir kurtarma kodunu oturum açmak ya da kimliğinizi doğrulamak için kullandığınızda kod geçersiz olur ve diğer tüm oturumlarınız kapanır.
Denetim Kaydı
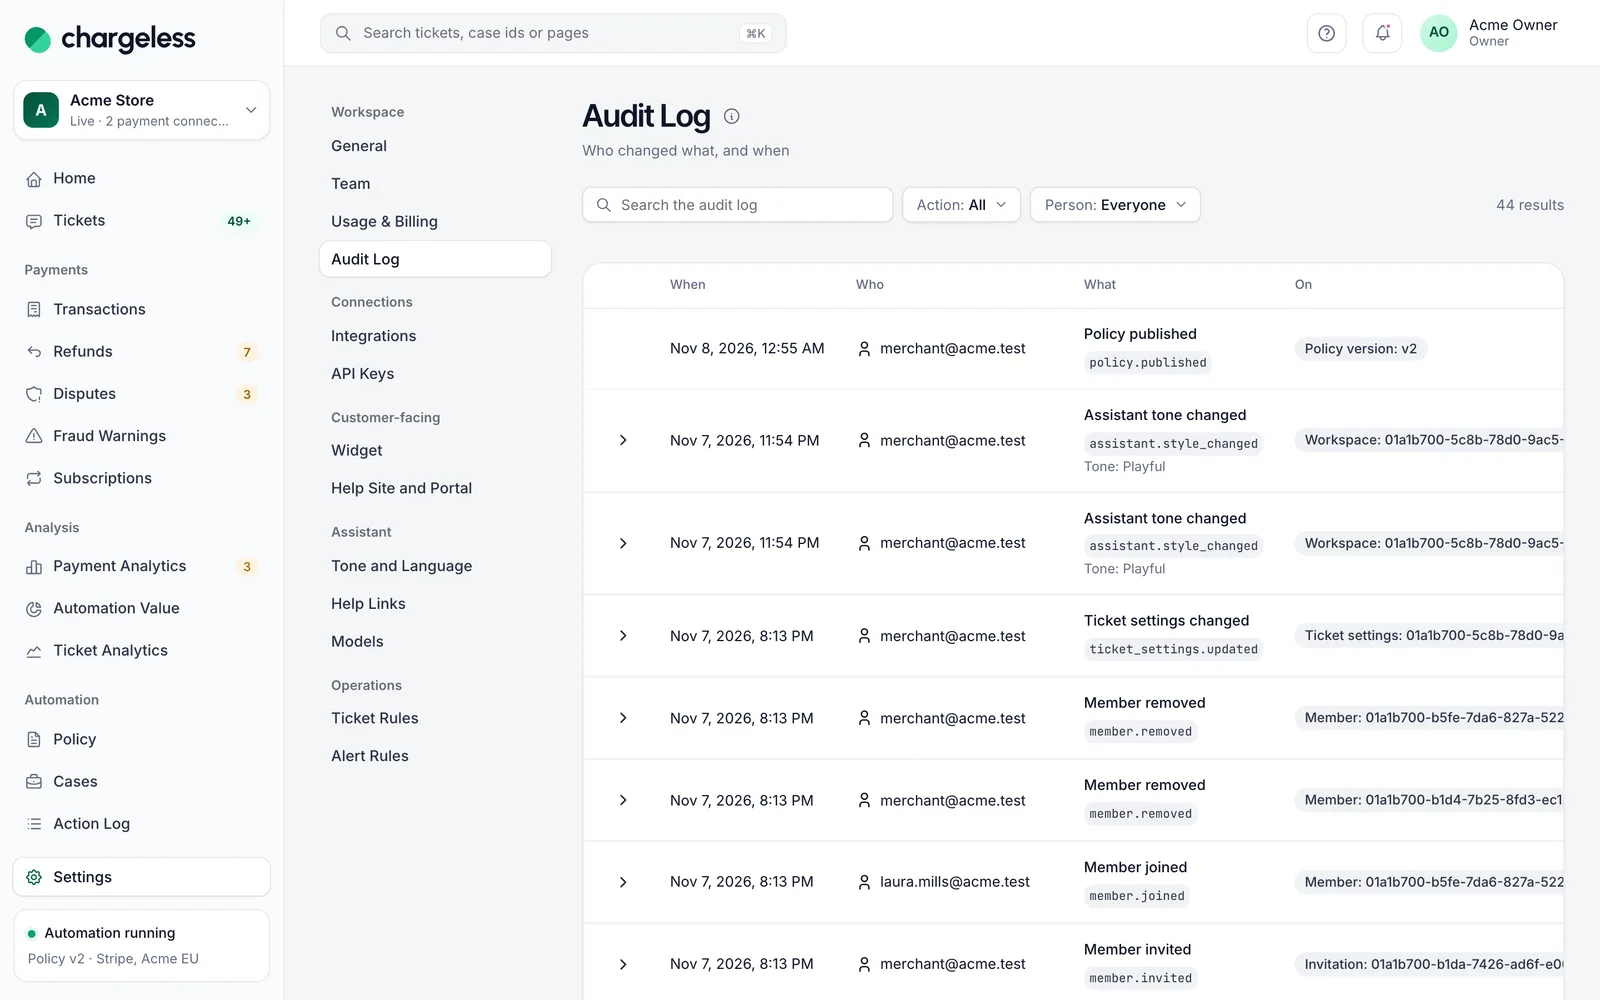
Sahipler ve yöneticiler Denetim Kaydı'nı Ayarlar → Denetim Kaydı sayfasında görür: kimin neyi ne zaman yaptığı burada yer alır ve kayıtlar İşlem ve Kişi'ye göre süzülebilir. Kayıt şunları kapsar: ekip ve davet değişiklikleri, API anahtarları, kaydedilen gizli anahtarlar, acil durdurma, devir ve widget değişiklikleri, yayımlanan her politika, canlıya geçiş, talep ayarları, ödeme bağlantıları, yardım masası bağlayıcıları, imzalama anahtarı değişiklikleri, sözleşme kontrolleri, uyumluluk beyanları ve Chargeless'ın yaptığı değişiklikler. Webhook adresleri yalnızca şema ve sunucu adı olarak görünür.
Chargeless destek erişimi. Chargeless'tan yardım istediğinizde, Chargeless ekibinden biri çalışma alanınızı bir destek oturumuyla açabilir: bu, kendisine ait bir oturumdur; hiçbir zaman ekibinizden birinin hesabıyla giriş yapılmaz ve oturum en fazla 60 dakika sürer. Denetim Kaydı, oturumun ne zaman başlayıp bittiğini ve oturumda yapılan her değişikliği Chargeless desteği adıyla gösterir. Destek oturumu politikanızın hiçbir sınırını kaldıramaz: acil durdurma, iade limitleri ve iade edilebilir tutar sizin için olduğu gibi destek oturumu için de geçerlidir.
Denetim kaydı değiştirilemez.
API Anahtarları
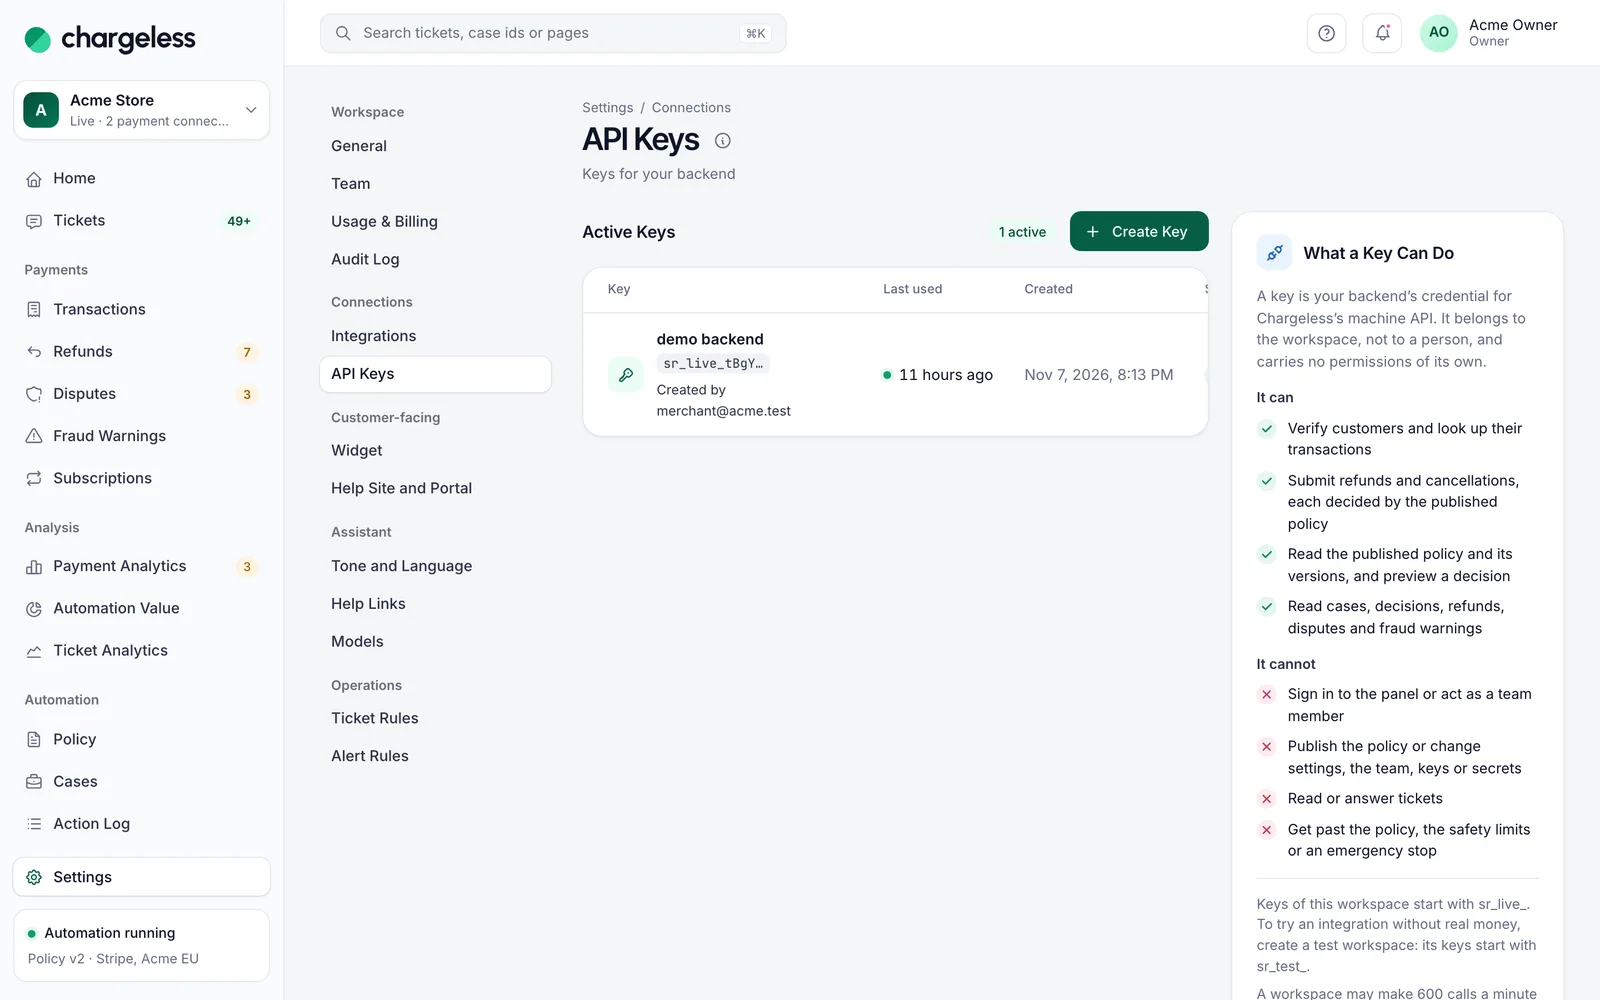
Ayarlar → API Anahtarları sayfasında sunucu tarafındaki sistemleriniz için anahtar oluşturabilirsiniz (sahipler, yöneticiler ve geliştiriciler). Anahtar yalnızca bir kez gösterilir. Mühendisleriniz API'nin ayrıntılarını ve örnekleri geliştirici kılavuzunda bulabilir.
Bir anahtar şunları yapabilir: müşterileri doğrulamak ve işlemlerini sorgulamak; her biri yayımlanmış politikaya göre karara bağlanan iade ve iptaller göndermek; politikayı okumak ve bir kararı önizlemek; vakaları, kararları, iadeleri, itirazları ve dolandırıcılık uyarılarını okumak.
Bir anahtar şunları yapamaz: panelde oturum açmak, politikayı yayımlamak; ayarları, ekibi, anahtarları ya da gizli anahtarları değiştirmek; talepleri okumak ya da yanıtlamak; politikayı, güvenlik limitlerini ya da bir acil durdurmayı aşmak.
Son kullanım, her anahtarın en son ne zaman kullanıldığını gösterir. Kullanılmayan anahtarları devre dışı bırakın. Askıya alınmış bir çalışma alanının anahtarları reddedilir.
Test çalışma alanında anahtarlar sr_test_ ile başlar ve yalnızca o çalışma alanına erişebilir; canlı çalışma alanının anahtarları sr_live_ ile başlar. Bir çalışma alanı, anahtarlarıyla dakikada en fazla 600 çağrı yapabilir.
Chargeless'ın Sakladıkları ve Saklamadıkları
- Kart numarası yok. Hiçbir kart numarası, güvenlik kodu ya da tam kart verisi Chargeless'a hiçbir zaman ulaşmaz. Kart verileri ödeme sağlayıcınızda kalır; Chargeless yalnızca sağlayıcınızın bildirdiği kart markasını ve son 4 haneyi gösterir. Ödeme Analizi için kart numarasının ilk 6 ya da 8 hanesini (kartı çıkaran bankayı belirleyen BIN) de saklarız; bundan fazlasını asla saklamayız.
- IP adresleri yalnızca ülke olarak saklanır.
- Günlük kayıtları ve izler yazılmadan önce e-posta adresleri, adlar ve serbest metinler bunlardan çıkarılır.
- Talepler, Ayarlar → Talep Kuralları → Veri Saklama bölümünde belirlediğiniz süre boyunca saklanır (bir talep kapandıktan sonra 30 ile 3,650 gün arası, varsayılan 365). Bu süre dolduğunda mesaj içerikleri kaldırılır, talep sahibinin adı ve adresi silinir.
- Müşteri kimliği, müşteriye herhangi bir ödeme ayrıntısı gösterilmeden önce doğrulanmalıdır. Bir e-postanın Kimden (From) satırı ya da yardım masasındaki talep sahibi alanı hiçbir zaman kanıt sayılmaz.
- Yapay zeka modeli hiçbir zaman para işlemi yapmaz. Yanıt taslakları yazar ve işlem önerir; her işleme Chargeless yayımlanmış politikanıza göre karar verir ve müşterilere gösterilen sonuçlar modelden değil, şablonlardan gelir. Bkz. Chargeless nasıl çalışır.
Askıya Alınmış Çalışma Alanı
Chargeless bir çalışma alanını askıya alırsa panelde bu belirtilir. Verileri görüntüleyebilir, otomasyonu durdurabilir ve erişimleri kaldırabilirsiniz (anahtarları ve davetleri geri çekmek, bağlayıcıları devre dışı bırakmak); ancak bunların dışında hiçbir şeyi değiştiremez, dışa aktarma yapamaz ve API anahtarlarını kullanamazsınız.